Konto Kontakt
Ihr Warenkorb
DPD & FedEx – Liefertermin auf der Produktseite.
Brauchen Sie Hilfe? DistriNode AI hilft.

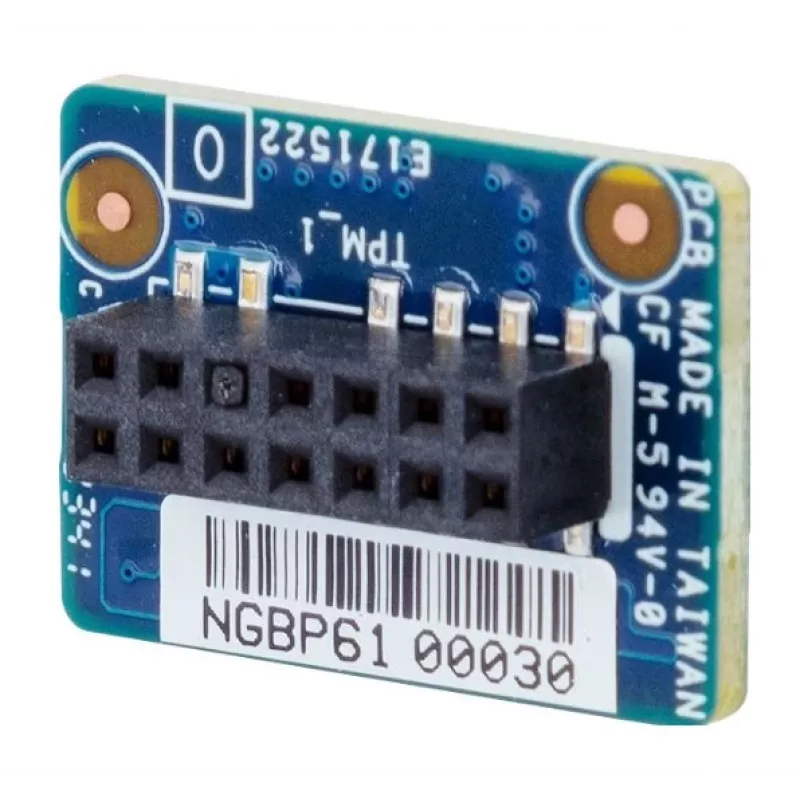
TPM Modulkarte GIGABYTE CTM012 2.0 — Trusted Platform Module für Motherboard-Sicherheit

TPM Modulkarte GIGABYTE CTM012 2.0 — Trusted Platform Module für Motherboard-Sicherheit
44.34€
Die GIGABYTE TPM Modulkarte CTM012 2.0 ist ein Trusted Platform Module, das hardwarebasierte Sicherheitsfunktionen für kompatible Motherboards bietet. Das Modul bietet sichere Speicherung kryptografischer Schlüssel, unterstützt die Überprüfung der Plattformintegrität sowie BIOS- und Startschutz und ... Read More
Lager 3 Code 2525021 Hersteller GIGABYTE Modell 9CTM012NR-00 Garantie 2 Jahre

Versand & Rückgabe

Voraussichtliche Lieferung Mittwoch, 7. Oktober
Wir halten Sie über unser detailliertes Sendungsverfolgungssystem auf dem Laufenden
Zahlungsmethoden
BankkarteVisaMastercardPayPalApple PayGoogle PayBanküberweisung

Die GIGABYTE TPM Modulkarte CTM012 2.0 ist ein Trusted Platform Module, das hardwarebasierte Sicherheitsfunktionen für kompatible Motherboards bietet. Das Modul bietet sichere Speicherung kryptografischer Schlüssel, unterstützt die Überprüfung der Plattformintegrität sowie BIOS- und Startschutz und ermöglicht Betriebssystemfunktionen und Anwendungen, die ein TPM erfordern. Es handelt sich um eine kompakte Erweiterungskarte, die mit unterstützten GIGABYTE-Motherboards integriert wird, um die Systemsicherheit zu erweitern, ohne bestehende Software zu ändern.

Vorteile

Das TPM-Modul liefert eine Hardware-Vertrauensbasis für kryptografische Operationen und Schlüsselspeicherung und reduziert die Abhängigkeit von rein softwarebasierten Schutzmaßnahmen. Es unterstützt sicheres Booten und Plattformattestierung, um die Systemintegrität beim Start zu überprüfen. Das Modul ist für die einfache Integration mit kompatiblen Motherboards konzipiert, benötigt nur wenig Platz auf der Platine und bietet persistenten, manipulationssicheren Speicher für Verschlüsselungsschlüssel und Zertifikate. Seine Präsenz ermöglicht native Betriebssystemsicherheitsfunktionen und Workflows für die Unternehmensverwaltung, die auf TPM-Funktionalität angewiesen sind.

Geeignet für

  • Aktivierung von Betriebssystemfunktionen, die ein TPM erfordern (Festplattenverschlüsselung, Anmeldeinformationsschutz)
  • Sicheres Booten und Überprüfung der BIOS-/Firmware-Integrität
  • Hardwaregestützte Schlüsselspeicherung für Verschlüsselung und Authentifizierung
  • Unternehmens- und Workstation-Systeme, die Plattformattestierung und erhöhte Sicherheit benötigen

Wichtige Spezifikationen

  • TPM-Version: 2.0-konforme Spezifikation
  • Formfaktor: kompakte Modulkarte für kompatiblen TPM-Header des Motherboards
  • Funktionalität: sichere kryptografische Schlüsselspeicherung, Überprüfung der Plattformintegrität, Unterstützung für sicheres Booten
  • Kompatibilität: ausgelegt für kompatible GIGABYTE-Motherboards, die externe TPM-Module unterstützen
  • Datenpersistenz: manipulationssicherer nichtflüchtiger Speicher für Schlüssel und Anmeldeinformationen

Verwendung

Installieren Sie das TPM-Modul im dafür vorgesehenen TPM-Header eines kompatiblen Motherboards gemäß den Anweisungen des Motherboard-Herstellers. Aktivieren Sie nach der physischen Installation die TPM-Unterstützung im BIOS/UEFI des Motherboards und aktualisieren Sie gegebenenfalls die Firmware. Sobald das System das Modul erkennt, aktivieren Sie die gewünschten Betriebssystemsicherheitsfunktionen wie Festplattenverschlüsselung (BitLocker oder Äquivalent), sicheres Booten oder Anmeldeinformationsschutz. Verwalten Sie TPM-Schlüssel und Richtlinien mit den Betriebssystem- oder Unternehmensverwaltungstools entsprechend Ihren Sicherheitsanforderungen.

Empfehlungen

Überprüfen Sie vor der Installation die Motherboard-Kompatibilität und die BIOS/UEFI-Unterstützung. Sichern Sie wichtige Daten und notieren Sie die TPM-Besitz- und Wiederherstellungsschlüssel, wenn Sie Verschlüsselungsfunktionen aktivieren. Halten Sie die Motherboard-Firmware auf dem neuesten Stand und befolgen Sie die Anleitungen des Herstellers für sichere Konfiguration und Schlüsselverwaltung.

Preisverlauf der letzten 6 Monate
TPM Modulkarte GIGABYTE CTM012 2.0 — Trusted Platform Module für Motherboard-Sicherheit
Aktuell
44.34€
Niedrigste
44.34€
Höchste
79.88€
Änderung 24 Std.
-34.98€   -44%
Woche
-35.10€   -44%
Monat
-33.05€   -43%
Hallo, ich bin der KI-Assistent von DistriNode. Ich helfe beim Finden von Produkten, beim Vergleichen von Optionen, beim Erstellen von Angebots-PDFs oder beim Öffnen von Support-Anfragen.