
Jedes Mal, wenn ein Besucher nach dem WLAN-Passwort fragt, wird eine architektonische Entscheidung getroffen. Gibt man die Zugangsdaten des primären drahtlosen Netzwerks weiter, landet das Telefon oder der Laptop dieser Person im selben Broadcast-Domain wie der Dateiserver, die Drucker, die Kameraaufzeichnung und jedes angeschlossene Smart-Gerät. Ein dediziertes Gästewerk macht aus dieser offenen Tür einen kontrollierten Korridor: Besucher erhalten den erwarteten Internetzugang, während alles, was für den Haushalt oder das Unternehmen wichtig ist, unsichtbar und unerreichbar bleibt.
Im Folgenden gehen wir die Architektur eines ordnungsgemäß isolierten drahtlosen Gästezugangs durch – vom Ein-Klick-Gästemodus auf einem Verbraucherrouter bis hin zur VLAN-basierten Segmentierung über mehrere Access Points – und behandeln die Richtlinien, die eine kosmetische Geste von einer echten Sicherheitsgrenze unterscheiden.
Was wirklich passiert, wenn Gäste dem Haupt-WLAN beitreten
Clients, die mit demselben drahtlosen Netzwerk verbunden sind, teilen sich normalerweise ein Layer-2-Segment. Jedes angeschlossene Gerät kann daher seine Nachbarn über ARP und mDNS auflisten, offene Ports scannen, ungeschützte Dateifreigaben durchsuchen und Anmeldeversuche gegen Management-Schnittstellen unternehmen. Dafür ist kein Fachwissen erforderlich: Kostenlose Smartphone-Apps kartieren ein gesamtes Subnetz in Sekunden und listen jedes erreichbare Gerät samt Herstellername und offenen Diensten auf.
Die Bedrohung ist selten der Gast als Person. Es ist das Gerät des Gastes. Ein Auftragnehmer-Laptop mit einem Wurm, ein Telefon voller sideloaded Anwendungen oder ein kompromittiertes Tablet wird jedes Netzwerk, dem es beitritt, automatisch und still scannen. In einem flachen Netzwerk erhält diese Malware eine direkte Route zu NAS-Boxen mit schwachen Passwörtern, IP-Kameras mit veralteter Firmware und Bürogeräten, die nie gegen feindlichen Datenverkehr gehärtet wurden.
- Seitwärtsbewegung: Ransomware, die auf einem Rechner landet, sucht sofort nach Freigaben, Backups und Remote-Desktop-Diensten auf benachbarten Geräten.
- Datengefährdung: Medienserver, Netzlaufwerke und Druckerspools erlauben häufig unauthentifizierten Lesezugriff innerhalb des LAN.
- Bandbreitenkonflikte: Ein einzelner Cloud-Backup oder Video-Upload von einem Gastgerät kann VoIP-Anrufe und Business-Anwendungen ihrer Kapazität berauben.
- Verantwortlichkeit: Wenn der gesamte Datenverkehr über eine gemeinsame Verbindung abfließt, wird es praktisch unmöglich, Besucheraktivitäten nachträglich von eigenen Aktivitäten zu trennen.
Zwei Ebenen der Trennung: Gast-SSID und VLAN
Ebene eins: Der integrierte Gästemodus
Fast jeder moderne Router bietet eine Gast-SSID, die den Zugriff auf das interne Subnetz mit einem einzigen Schalter blockiert. Korrekt aktiviert, erhalten Besucher einen anderen Netzwerknamen, ein anderes Passwort und eine Firewall-Regel, die nur Datenverkehr ins Internet erlaubt. Für Wohnungen und kleine Haushalte ist dies in der Regel ausreichend, sofern auch die Client-Isolation aktiviert ist, damit sich die Gastgeräte auch untereinander nicht sehen können.
Ebene zwei: VLAN-basierte Segmentierung
Büros, Kliniken und Geschäfte benötigen in der Regel mehr als einen Access Point, weshalb 802.1Q-VLAN-Tagging das richtige Werkzeug ist. Die Gast-SSID wird auf jedem Access Point ihrem eigenen VLAN zugeordnet, ein Managed Switch trägt den getaggten Datenverkehr, und der Router oder die Firewall erzwingt die Grenze zwischen den Segmenten. Das Ergebnis skaliert sauber: Dutzende Funkmodule können ein einheitliches Gästewerk ausstrahlen, während die Richtlinien an einer einzigen Stelle zentralisiert bleiben.
Die VLAN-Trennung ermöglicht auch eine feinere Kontrolle: einen dedizierten DHCP-Bereich mit kurzen Leasedauern, separate DNS-Filterung für Besucher und Bandbreitenobergrenzen pro Segment, die zu jeder Zeit Spielraum für den Betriebsverkehr garantieren.
Hardware-Checkliste vor dem Kauf
Nicht jedes als Router oder Access Point verkaufte Gerät isoliert den Datenverkehr ordnungsgemäß. In den Produktreihen, die DistriNode an Wiederverkäufer liefert, unterscheiden die folgenden Fähigkeiten konsequent Geräte, die eine echte Gastgrenze durchsetzen können, von solchen, die lediglich einen zweiten Netzwerknamen ausstrahlen.
- Multi-SSID-Unterstützung mit der Fähigkeit, jeder SSID ein separates VLAN zuzuordnen.
- Client-Isolation (manchmal als AP-Isolation bezeichnet) pro Netzwerk konfigurierbar, nicht global.
- WPA2/WPA3-Mixed-Mode, damit auch ältere Besuchergeräte sicher verbinden können.
- Ratenbegrenzung pro SSID oder pro Client, im Funkmodul selbst durchgesetzt, nicht nachgelagert.
- Captive-Portal-Unterstützung, entweder integriert oder über einen externen Controller.
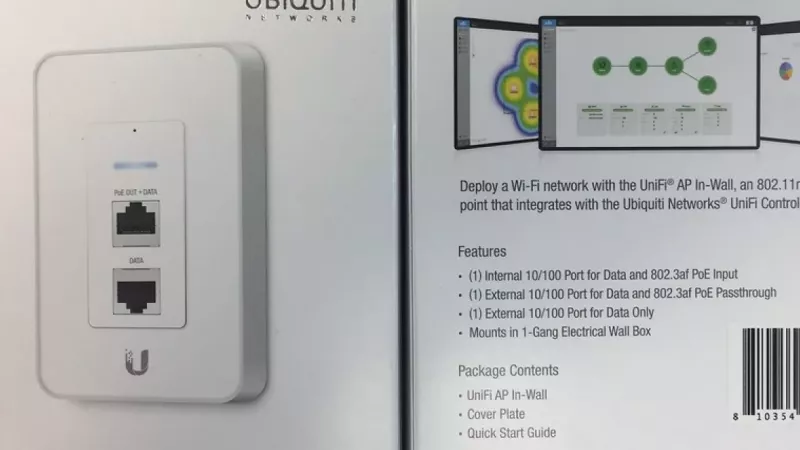
Geeignete Modelle gibt es in beiden Kategorien drahtloser Infrastruktur: eigenständige drahtlose Router für Einzelgeräte-Installationen und controller-verwaltete drahtlose Access Points für Gebäude, die eine konsistente Abdeckung über mehrere Räume oder Etagen benötigen.
Gestaltung des Gästeerlebnisses
Captive Portal und Nutzungsbedingungen
Ein Captive Portal ist die Seite, die ein Besucher sieht, bevor er Zugang erhält. Neben dem Branding hat es zwei praktische Aufgaben: die Darstellung der Nutzungsbedingungen und, falls erforderlich, die Einholung der Zustimmung. Halten Sie es auf einem Bildschirm mit einem Button – jedes zusätzliche Eingabefeld reduziert messbar die Anzahl erfolgreicher Anmeldungen und erhöht die Anfragen nach Mitarbeiterunterstützung.
Bandbreite und Fairness
Reservieren Sie Kapazität für den Datenverkehr, der die Rechnungen bezahlt. Ein üblicher Ausgangspunkt ist die Begrenzung des Gästesegments auf etwa ein Viertel des gesamten Downlinks und die Begrenzung jedes Clients auf einige Megabit pro Sekunde – genug für Messaging, Surfen und SD-Video, aber nicht genug, um die Verbindung zu monopolisieren. Airtime-Fairness-Einstellungen am Access Point verhindern zudem, dass ein langsamer Legacy-Client den Durchsatz für alle anderen im selben Funkmodul beeinträchtigt.
Ein Gästewerk ist keine Höflichkeitsfunktion. Es ist eine Sicherheitsgrenze, die zufällig bequem für Besucher ist.
Einstellungen, die die meisten Installationen vergessen
- Deaktivieren Sie den administrativen Zugriff vom Gästesegment vollständig, einschließlich der Erreichbarkeit der Gateway-Management-Oberfläche.
- Schalten Sie WPS auf allen Funkmodulen aus; PIN-basiertes WPS ist immer noch trivial brute-force-bar und untergräbt ein ansonsten starkes Passwort.
- Rotieren Sie das Gast-Passwort nach einem Zeitplan – vierteljährlich für Büros, nach jeder Veranstaltung für Orte, die die Öffentlichkeit beherbergen.
- Weisen Sie das Gästesegment einem eigenen DNS-Resolver mit Malware-Filterung zu, anstatt den internen freizugeben.
- Planen Sie die Gast-SSID so, dass sie außerhalb der Öffnungszeiten ausgeschaltet wird, wo immer der Anwendungsfall dies erlaubt.
- Protokollieren Sie DHCP-Leases mit Zeitstempeln, sodass Aktivitäten korreliert werden können, falls jemals eine Missbrauchsbeschwerde vom ISP eingeht.
Häufig gestellte Fragen
Verlangsamt eine Gast-SSID das primäre Netzwerk?
Jede zusätzliche SSID fügt einen kleinen Overhead hinzu, da Beacons auch ohne verbundene Clients Sendezeit verbrauchen. Bei ein oder zwei zusätzlichen Netzwerken ist der Effekt vernachlässigbar; die praktische Auswirkung kommt vom Gastverkehr selbst, und genau dafür sind die Ratenbegrenzungen pro SSID ausgelegt.
Ist Client-Isolation im Hauptnetzwerk ein akzeptabler Ersatz?
Nein. Die Client-Isolation verhindert nur, dass drahtlose Geräte miteinander kommunizieren; sie hindert einen Gast nicht daran, kabelgebundene Geräte wie Server, Drucker oder Kamerarekorder zu erreichen. Nur ein separates Subnetz mit Firewall-Regeln zwischen den Segmenten bietet diese Grenze.
Kann ein Gastnetzwerk mehrere Access Points umfassen?
Ja, und in jedem Gebäude mit mehreren Access Points sollte es das tun. Strahlen Sie dieselbe Gast-SSID von jedem Access Point aus und taggen Sie sie in dasselbe VLAN; dann behalten Besucher ihre Sitzung beim Roaming, während die Richtlinien auf dem gesamten Gelände einheitlich bleiben.
Wo sollten Smart-Home- und IoT-Geräte angeschlossen werden?
Idealerweise in einem eigenen dritten Segment. Wenn die Hardware nur zwei Netzwerke unterstützt, gehören IoT-Geräte auf die Gästeseite – sie brauchen das Internet, nicht Ihre Laptops. Geräte, die Sie direkt erreichen müssen, wie ein Netzwerkdrucker, sind die Ausnahme und erfordern explizite Firewall-Regeln anstelle einer pauschalen Erlaubnis.
Passwortgeschütztes Gast-WLAN oder offenes Captive Portal – was ist besser?
Für Häuser und Büros ist ein WPA2/WPA3-Passwort die sinnvolle Voreinstellung, da es den Datenverkehr über die Luft verschlüsselt. Öffentliche Orte, die einen reibungslosen Zugang wünschen, können ein offenes Netzwerk mit einem Captive Portal betreiben, wobei sie akzeptieren, dass die Funkverbindung unverschlüsselt ist, und dies durch strenge Isolation zwischen den Clients und aggressive Sitzungszeitlimits kompensieren.
Wie viele Gast-Clients kann ein Access Point bewältigen?
Consumer-Hardware verschlechtert sich in der Regel merklich jenseits von zwanzig bis dreißig aktiven Clients pro Funkmodul; Business-Access Points geben getestete Konkurrenzzahlen in ihren Datenblättern an. Wenn Ihr Ort regelmäßig mehr Besucher beherbergt, planen Sie mehrere Access Points auf nicht überlappenden Kanälen, anstatt ein überlastetes Gerät zu verwenden.
Kommentar hinterlassen